星盟考核题

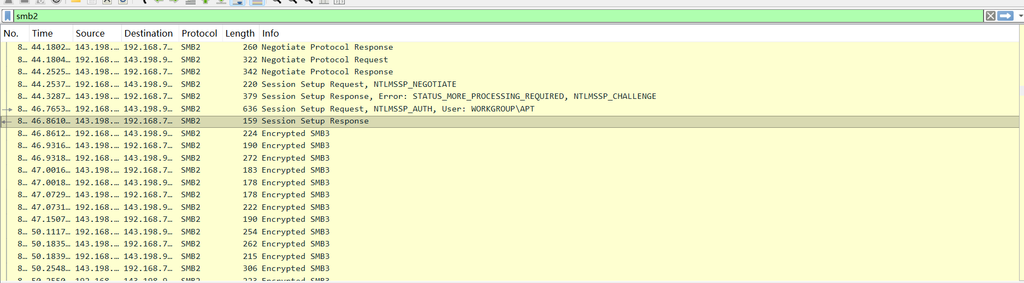
给了一个artifact先翻看一下,大多数是QUIC和发现SMB流量,说明是Windows流量分析 发现了一堆smb2加密流量 注意到有NTLMSSP,说明有个NTLM协议,这里用NTMLRawUnhide提取一下信息 python NTLMRawUnhide.py -i artifact.pcap -o out.hashpython NTLMRawUnhide.py -i artifact.pc…
磐石行动 2026 初赛 数据安全
放上来的都是我手写的部分,CTF题没啥意思就不放了 物业信息泄露 题目是一个登录界面,但是有很多接口,扒一下。 公告栏notices/2/可以改成notice/1/ ,即可发现隐藏通知: 可以推断有粗心的人忘改密码了,因此密码喷洒一下(用一个密码试多个用户名) import re import requests BASE = "http://psdxs.idss-cn.com:22817/" s …
奶龙杯 2026 wp
许多都是AI梭的,没啥意思,就直接放PDF了。 可以看看人写的部分捏,也是有一些是手搓的~ 复现:https://platform.cyclens.tech/ WP戳我
HGAME 2026 wp
供应链安全
是寒假打的,忘发了,很有意思,也有难度的新生赛 复现:HGAME 2026 - Vidar-Team CTF 终端 Misc 打好基础 emoji是base100解码 然后还是随波逐流出的 还真要打好基础啊qwq hgame{L4y_a_sO11d_f0unDaTi0n} shiori不想找女友 给了一张图片和一个加密的zip,可以很明显地看出来图片里面嵌入了点阵,写个脚本提取一下 from PI…
本文为笔记性质,不讲解 星盟团队的一个供应链沙龙 一些我听到并了解的重点: 未授权访问:默认口令非弱口令,但是格式统一(相同或者有特定规律),只要拿下一个密码即可猜出其他密码 通过渗透测试同类网站:目标网站比较难渗透的情况下,利用易获取后台权限的相似网站获取数据包,用相同的数据包格式(请求特征、参数规律等等)来攻击目标网站 侧面突破:寻找“影子资产”,防护较弱 影子资产(Shadow IT):指企…

好靶场第一届CTF WP
古法赛道太好玩啦!打了半年多AI-CTF终于体验到如此畅快的感觉(然而基础不太行有的还是边学边做的) 好靶场平台里有题目可以复现 彩蛋 千恋万花 我去打个比赛还有galgame玩的啊 flag{比赛马上就要结束了_欢迎你下一次在参加好靶场综合赛}flag{比赛马上就要结束了_欢迎你下一次在参加好靶场综合赛} Misc 跳舞的线 看源码,发现游戏胜利逻辑在game.js里面 逆向一下JS,发现有个/…

NumPy入门
本文默认读者具有 Python 语法基础和线性代数基础。 Numpy 众所周知,常规的Python程序中,列表的本质是一个存储一堆指针的数组。这说明,它的内存地址是离散的,在每次读取时不能“沿着内存”一个一个读下去,需要间接寻址,这也带来了巨大的性能开销。 在小规模计算中,这样的性能开销可以忽略不计;但是在大规模的计算过程中,为了优化性能,我们必须引入Numpy进行计算。 NumPy是Python…

LitCTF 2026
先浅更个misc部分~ 非常简单的新生赛,据出题人说是AI出的题(?) Misc lit_lsb_base64 组委会发来一张花花绿绿的 PNG,标题里写着三个字母:LSB。这和「崂山煲」可没关系——它指的是 最低有效位(Least Significant Bit) 隐写。 提示: LSB 与 Base64:耐心提取再解码。 方法一:用stegsolve工具提取lsb隐写,发现red0通道有隐藏的…
NCTF 2026 wp
(比赛结束出去拍的一张图,有人猜到这是哪里吗?) AI大时代来临了(悲) 师傅们出的题都挺不错的,不过随着agent的普及,大家做题的能力都更强了,而对此的防御措施还没有成体系,希望我们明年可以做的更好吧 这次和学校的另外两个师傅完成了这份人工wp misc Merlin 严重非预期,dmp里面直接strings搜索一下就行 ezProtocol 进去可以看到一个类似协议伪代码的txt,还有一段t…

Spring
(转载小作文) Spring:弹簧、清泉、跳跃、春天。对一个苦学十年英语的废柴来说,这个词像是一种魔咒每次你觉得你认识它的时候,他就会出现在一个新的地方,让你重新认识它。它是名词、动词,变得抽象、具体。直到今天,它成了一个故事,一个关于时间的故事。 这歌其实让我想起句话,叫子欲养而亲不待。(笑这只不过是一个餐前的冷笑话,一如我可爱的父亲习惯做的那样。 她是一个细腻而富有想象力的女孩,可以将这样一个…